关于针对我国用户的“银狐”系列木马病毒攻击活动的预警报告
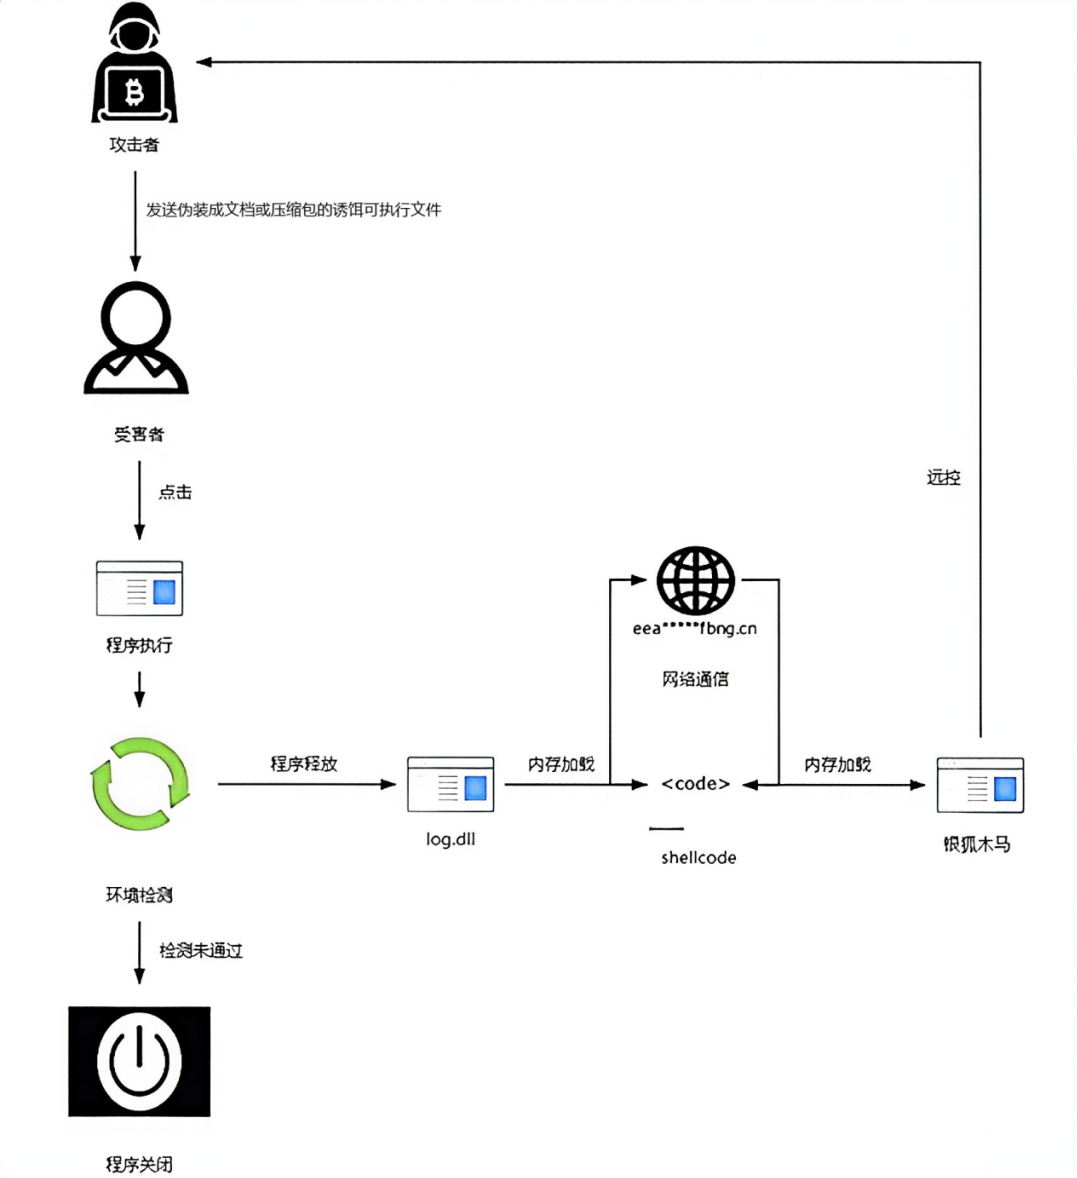
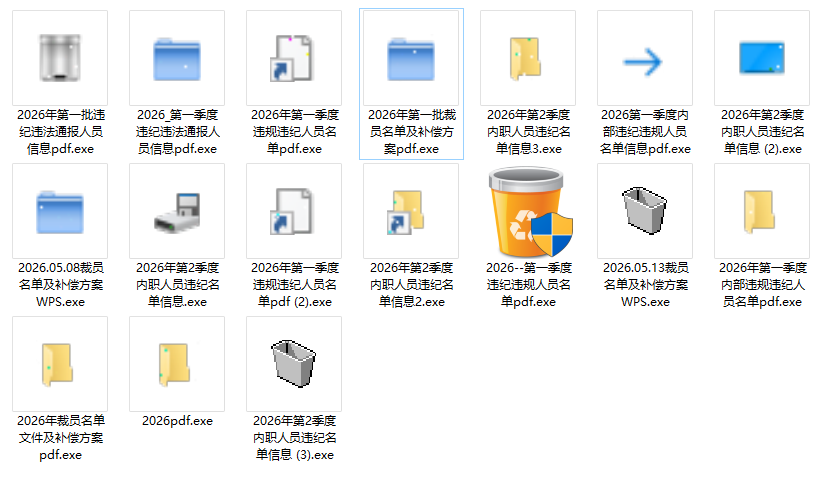
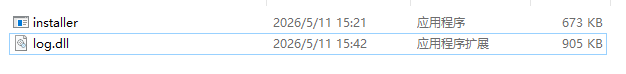
1. “银狐”系列木马病毒与电信网络诈骗活动密切相关,长期针对我国用户,尤其针对有规模的组织机构人事相关工作人员,以窃取敏感数据和个人信息、实施勒索或欺诈为主要目的,攻击具有变种速度快、隐蔽性强的特点。 2. 本次发现的“银狐”新变种文件名伪装成含“内部调查结果”“违纪名单”等词汇的合法文件,运行后在“C:\Program Files\Internet Explorer\”文件夹投放载荷文件log.dll,并通过白文件installer.exe加载,同时具有特定网络通信特征URL。 3. 防范此类病毒需警惕即时通讯工具或邮件中传播的“违纪”“裁员”主题文件,对可疑文件上传国家计算机病毒协同分析平台检测,保持防病毒软件更新,发现设备被盗用应立即断网、备份数据并更换高强度密码。
基本情况
病毒特征
防范措施

点击“阅读原文”查看详细报告